“ขอรหัส Wi-Fi หน่อยครับ” เป็นคำถามสั้น ๆ ที่ได้ยินกันแทบทุกออฟฟิศ โดยเฉพาะเช้าวันที่มีพนักงานใหม่เข้ามา หรือวันที่ทีมจากต่างสาขามาประชุม บางคนมีบัญชีอีเมลองค์กรพร้อมแล้ว ใช้ Teams และเปิดเอกสารงานได้ทุกวัน แต่พอจะต่อ Wi-Fi กลับต้องขอชื่อผู้ใช้กับรหัสผ่านอีกชุดหนึ่ง
ลองนึกภาพว่าพนักงานคนนั้นเลือกเครือข่าย Wi-Fi ของบริษัท เปิดหน้าต้อนรับ แล้วพบปุ่ม Sign in with Microsoft ที่คุ้นเคย เขาใช้บัญชีองค์กรของตัวเองยืนยันตัวตน จากนั้นระบบนำไปสู่การใช้งานเครือข่ายตามสิทธิ์ที่ฝ่าย IT เตรียมไว้ ประสบการณ์เล็ก ๆ ตรงนี้ช่วยให้การเริ่มงานลื่นไหลขึ้น และลดงานแจกบัญชี Wi-Fi แยกให้กับพนักงานแต่ละคน
นี่คือสิ่งที่ Portalista เชื่อมต่อกับ Microsoft Entra ID ผ่าน SAML 2.0 เข้ามาช่วยได้ โดยนำระบบบัญชีองค์กรที่มีอยู่แล้วมาใช้กับการเข้าสู่ระบบบนหน้า Captive Portal
ให้บัญชีองค์กรพาพนักงานเข้า Wi-Fi
สำหรับพนักงาน ขั้นตอนเริ่มที่หน้า Wi-Fi ของบริษัท เมื่อกดเข้าสู่ระบบด้วย Microsoft เบราว์เซอร์จะพาไปยืนยันตัวตนกับ Microsoft Entra ID หลังตรวจสอบผ่าน Microsoft จะส่งผลยืนยันกลับมายัง Portalista เพื่อดำเนินการเข้าสู่เครือข่ายต่อ รหัสผ่านบัญชี Microsoft จึงกรอกกับ Microsoft โดยตรง ไม่ต้องนำมาเก็บไว้ใน Portalista
เบื้องหลังการส่งผลยืนยันนี้คือ SAML 2.0 ซึ่งเป็นมาตรฐานสำหรับเชื่อมระบบยืนยันตัวตนระหว่างองค์กรกับแอปพลิเคชัน ฝ่าย IT ที่จัดการ Enterprise Applications บน Entra อยู่แล้วจึงสามารถนำแอป Wi-Fi เข้ามาอยู่ในแนวทางการจัดการสิทธิ์เดียวกันได้ อ่านแนวคิด SSO จาก Microsoft
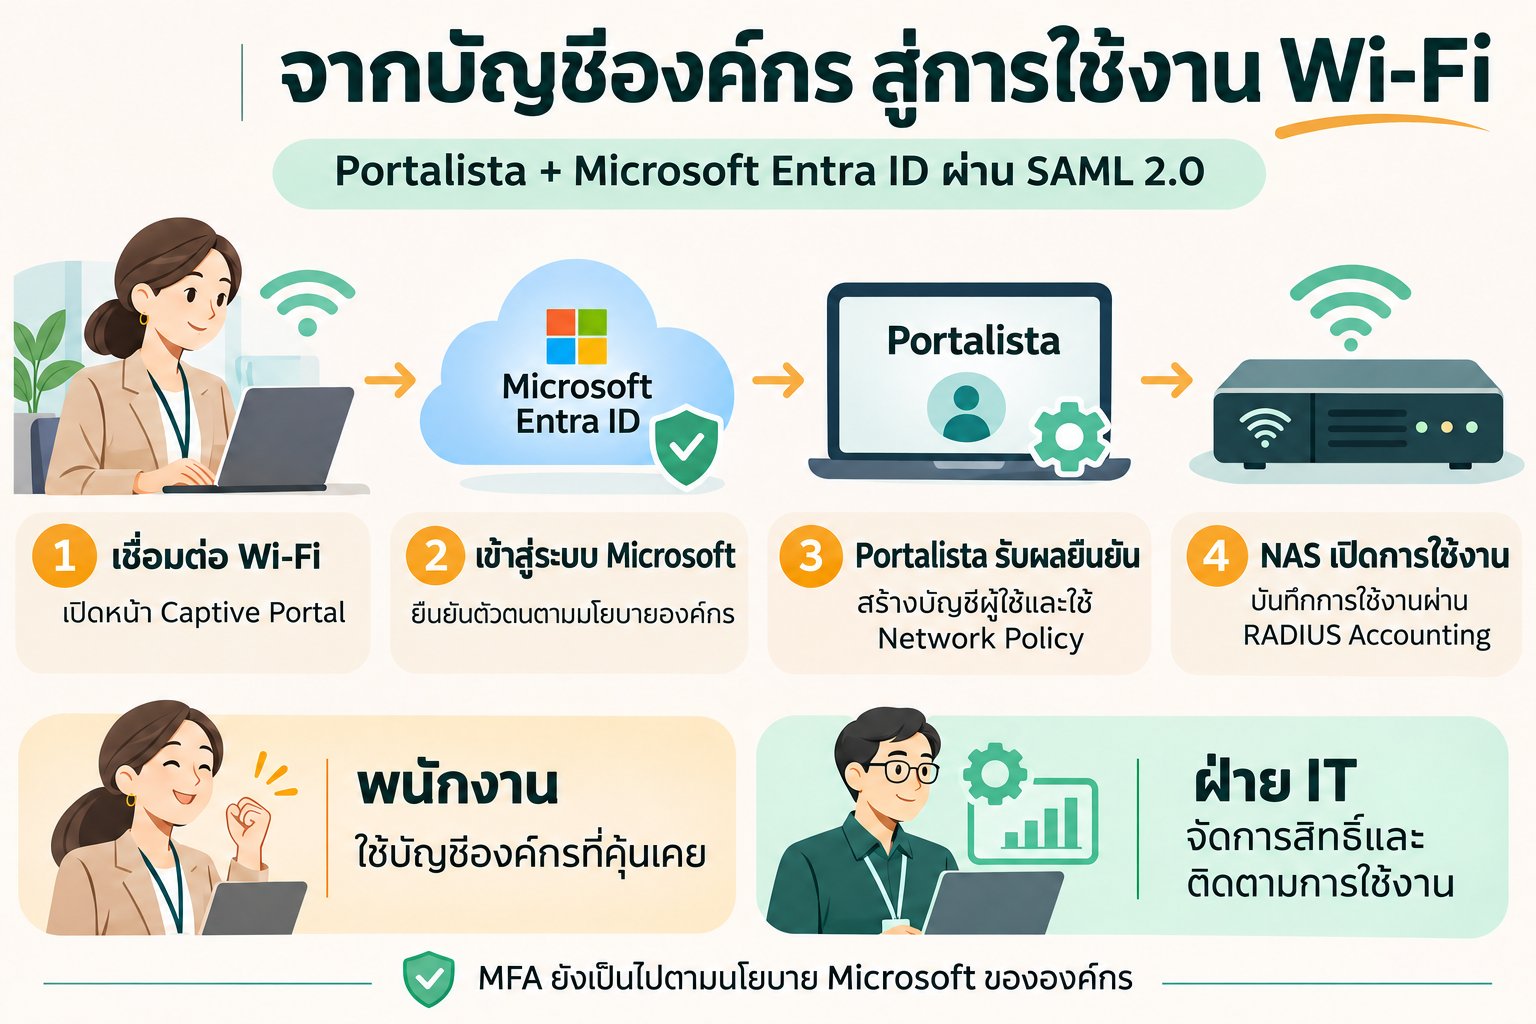
Microsoft ดูแลการยืนยันตัวตน ส่วน Portalista และอุปกรณ์เครือข่ายดูแลสิทธิ์ Wi-Fi และการใช้งานตามที่กำหนด
เช้าวันแรกของพนักงานใหม่ และวันที่ต้องไปทำงานอีกสาขา
ในสำนักงานที่รับพนักงานเพิ่มอยู่เรื่อย ๆ ฝ่าย IT สามารถเตรียมสิทธิ์ของแอป Wi-Fi ให้กับบัญชีองค์กร เมื่อพนักงานมาเชื่อมต่อที่หน้างาน ก็ใช้บัญชีเดิมเข้าสู่ระบบได้ การสอนใช้งานจึงเริ่มจากปุ่มที่เข้าใจง่าย แทนการส่งต่อรหัสผ่าน Wi-Fi อีกชุดในแชต
ส่วนองค์กรที่มีหลายสาขา ลองนึกถึงทีมขายที่สลับเข้าออฟฟิศ หรือทีมส่วนกลางที่เดินทางไปช่วยงานสาขา หากสถานที่เหล่านั้นตั้งค่า Portalista และ Entra ไว้รองรับ พนักงานจะใช้บัญชีองค์กรเดิมได้ ขณะที่แต่ละพื้นที่ยังเลือกนโยบายเครือข่ายให้เหมาะกับการทำงานของตัวเอง
รูปแบบนี้ยังเหมาะกับห้องฝึกอบรมภายในและพื้นที่ทำงานร่วมกันของพนักงาน ซึ่งมีคนเข้าใช้งานเป็นรอบ ๆ ผู้ดูแลกำหนดกลุ่มผู้มีสิทธิ์ผ่าน Entra ได้ตามความสามารถและไลเซนส์ที่องค์กรใช้ ส่วนผู้มาติดต่อภายนอกสามารถจัดหน้าและวิธีเข้าสู่ระบบสำหรับแขกแยกไว้ให้เหมาะกับหน้างาน
รู้ว่าเป็นใครแล้ว ก็เลือกได้ว่าจะให้ใช้งานอย่างไร
การยืนยันตัวตนกับ Microsoft เป็นเพียงส่วนหนึ่งของการใช้งาน Wi-Fi อีกส่วนคือการกำหนดว่าเมื่อเข้ามาแล้วจะได้สิทธิ์แบบไหน บนหน้าออกแบบ Captive Portal ผู้ดูแลเลือก SAML connection และ Network Policy สำหรับผู้ใช้ SSO ได้ เช่น เลือก Policy “Employee” ที่เตรียมข้อกำหนดความเร็ว จำนวนอุปกรณ์ และระยะเวลาการใช้งานไว้แล้ว
เมื่อเปิดตัวเลือกสร้างบัญชีในการเข้าสู่ระบบครั้งแรก Portalista จะสร้าง Internet User หลังยืนยันตัวตนผ่าน ส่วนการกลับมาใช้งานครั้งต่อไปจะเชื่อมกับบัญชี SSO เดิม ผู้ดูแลจึงมีบัญชีผู้ใช้ในระบบเครือข่ายให้ตรวจสอบและจัดการได้ด้วย โดย Policy ที่ใช้มาจากการตั้งค่าของ Captive Portal นั้น
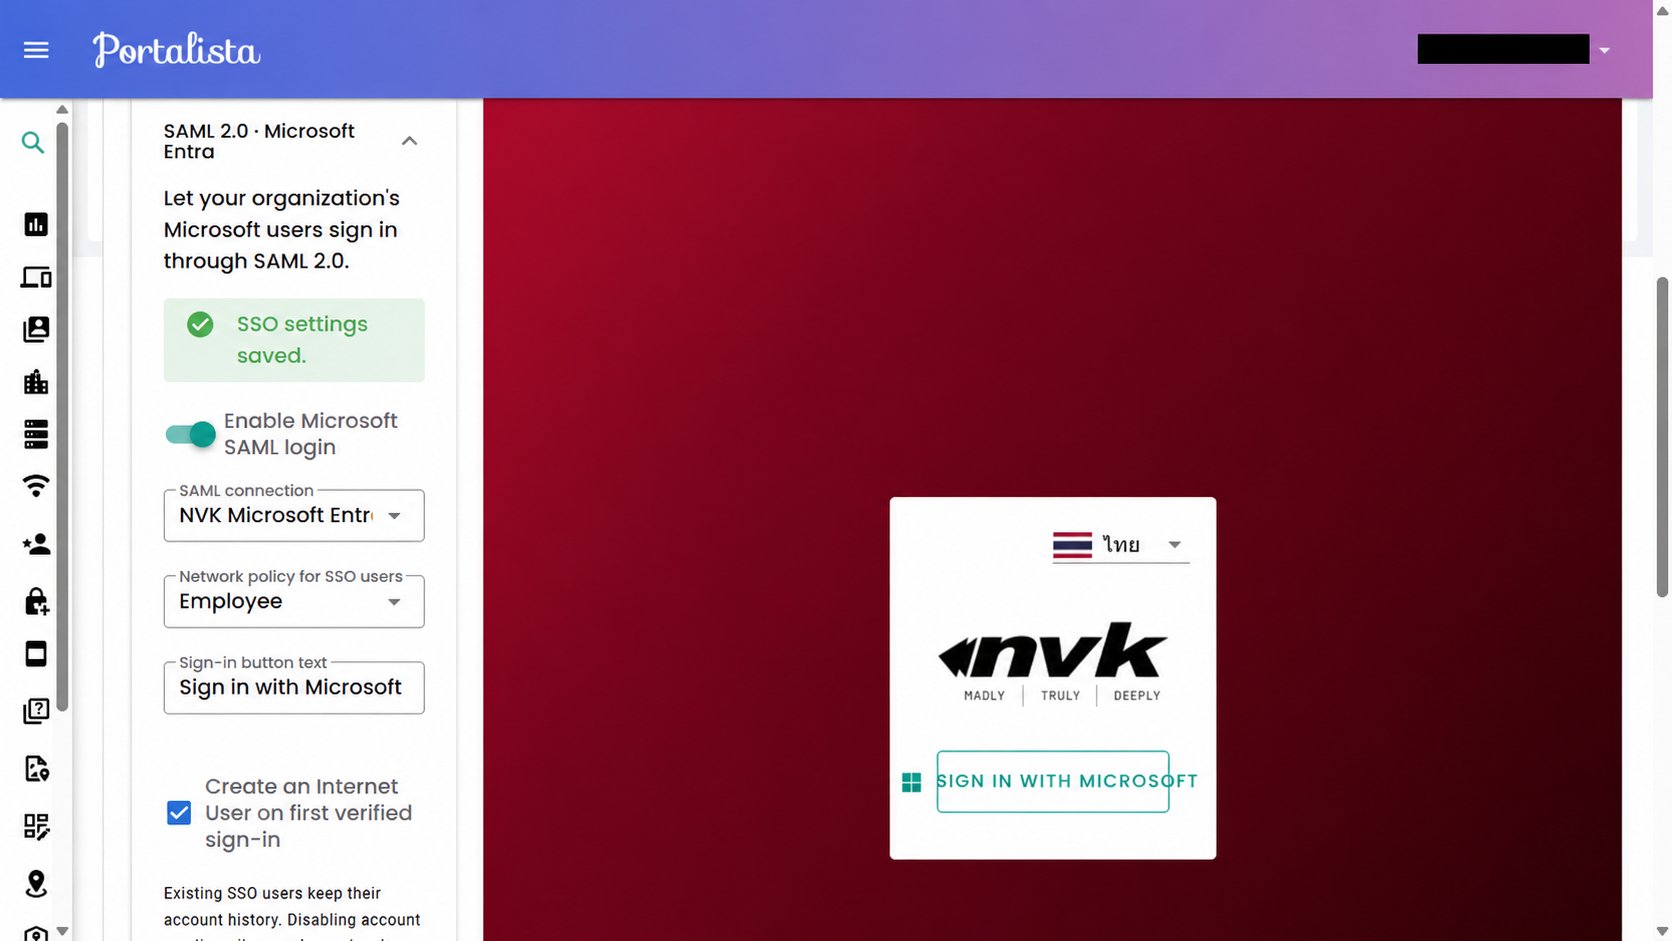
ตัวอย่างจากระบบ staging: หน้าออกแบบ Captive Portal เลือก Policy Employee และเปิดการสร้างบัญชีเมื่อยืนยันตัวตนสำเร็จครั้งแรก
เมื่อมีคำถามย้อนหลัง ฝ่าย IT มีบัญชีให้ตามต่อ
สมมติว่าพนักงานแจ้งว่าเชื่อมต่อได้ แต่ใช้งานบางช่วงมีปัญหา การมี Internet User ที่ผูกกับการเข้าสู่ระบบผ่าน SAML ช่วยให้ผู้ดูแลค้นหาบัญชีนั้นใน Portalista แล้วตรวจสอบ Policy และข้อมูลที่เกี่ยวข้องได้ แทนการเริ่มจากรหัส Wi-Fi ส่วนกลางที่ทุกคนใช้ร่วมกัน
เมื่อตั้งค่าให้อุปกรณ์ NAS หรือ Wi-Fi Controller ส่ง RADIUS Accounting กลับมา ผู้ดูแลจึงติดตาม Session เวลาใช้งาน และปริมาณรับส่งข้อมูลในระบบได้ต่อ การยืนยันตัวตนผ่าน Microsoft กับประวัติใช้งานเครือข่ายเป็นข้อมูลคนละส่วนที่ทำงานร่วมกัน ดังนั้นตอนทดสอบหน้างานควรตรวจทั้งการล็อกอิน การออกอินเทอร์เน็ต และการส่ง Accounting ให้ครบ
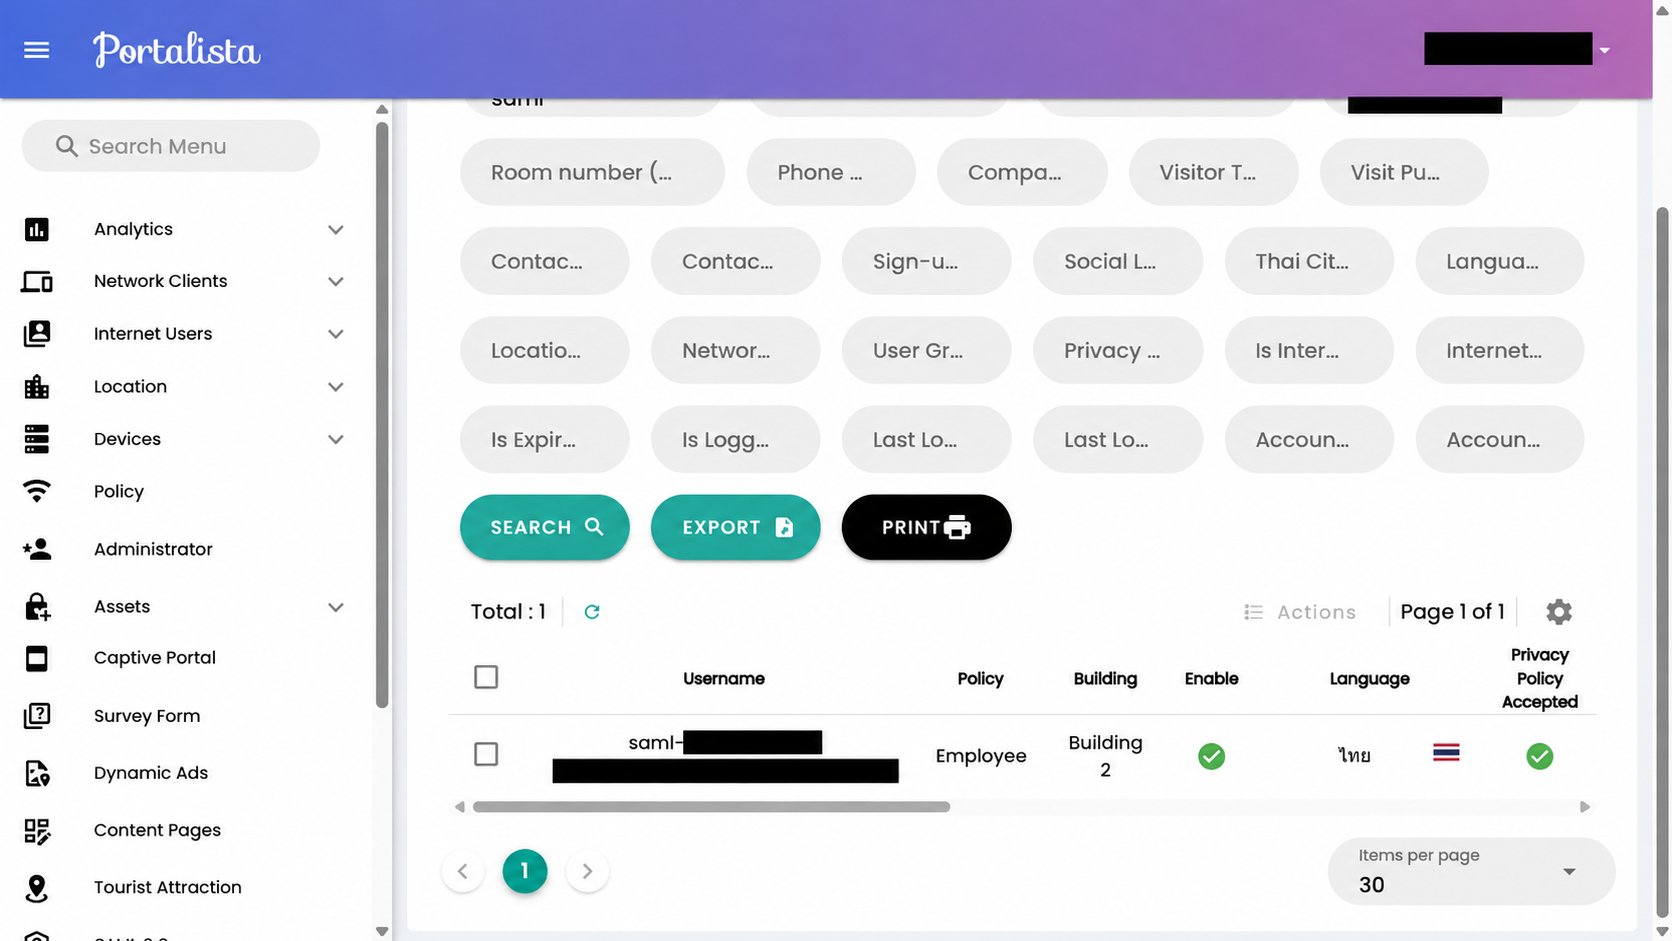
บัญชี SSO ปรากฏใน Internet Users ของ Portalista พร้อม Policy และ Location ภาพนี้ปิดบังข้อมูลเฉพาะบัญชี แต่คงรูปแบบและข้อมูลการตั้งค่าไว้ให้เห็น
ใช้บัญชีเดิมได้ โดยยังยืนยันตัวตนตามนโยบายองค์กร
ถ้าบริษัทกำหนดให้ยืนยันด้วย Microsoft Authenticator หรือ MFA ขั้นตอนเหล่านั้นยังทำงานตามนโยบาย Microsoft ขององค์กร การเปิดใช้ SAML ไม่ได้ยกเลิกการยืนยันตัวตนสองขั้นตอน และการมีเซสชัน Microsoft อยู่แล้วก็ไม่ได้รับประกันว่าจะข้ามทุกหน้าล็อกอินได้ เพราะ Microsoft จะพิจารณาเงื่อนไขของการเข้าใช้งานครั้งนั้นด้วย ดูข้อมูล Conditional Access และข้อกำหนดไลเซนส์จาก Microsoft
ฝ่าย IT จึงยังเป็นผู้ดูแลว่าบัญชีใดได้รับสิทธิ์เข้าแอป และต้องผ่านเงื่อนไขอะไรบ้าง สำหรับการปิดสิทธิ์พนักงาน ควรวางขั้นตอนฝั่ง Entra ควบคู่กับการจัดการ Session ที่ยังค้างอยู่บนระบบเครือข่าย เพื่อให้การยุติการใช้งานเป็นไปตามนโยบายของบริษัท
เริ่มจากพื้นที่เล็ก ๆ แล้วค่อยขยาย
จุดเริ่มต้นที่ทำได้ง่ายคือเลือก SSID สำหรับพนักงานหนึ่งเครือข่าย กำหนดบัญชีทดสอบบน Entra แล้วเชื่อมกับ Captive Portal และ Policy ที่ต้องการ ใน Portalista ผู้ดูแลไลเซนส์สามารถเปิดฟีเจอร์ SAML 2.0 → Microsoft Entra ให้เฉพาะ Dashboard ที่ใช้งาน และกำหนดสิทธิ์ของผู้ดูแลที่เข้ามาจัดการได้
อีกเรื่องที่ควรเตรียมพร้อมกันคือ Walled Garden เพื่อให้อุปกรณ์ของพนักงานเข้าถึง Portalista และหน้าเข้าสู่ระบบ Microsoft ได้ก่อนผ่านการอนุญาตอินเทอร์เน็ต หากองค์กรใช้ MFA หรือระบบยืนยันตัวตนเพิ่มเติม ก็ควรทดสอบเส้นทางเหล่านั้นจาก Wi-Fi จริงด้วย เมื่อผ่านครบแล้วจึงค่อยนำรูปแบบเดียวกันไปใช้กับพื้นที่อื่น
สำหรับพนักงาน สิ่งที่เห็นอาจมีเพียงปุ่ม Sign in with Microsoft บนหน้า Wi-Fi แต่สำหรับฝ่าย IT นี่คือการเชื่อมบัญชีองค์กร การกำหนดสิทธิ์เครือข่าย และการตรวจสอบการใช้งานให้ต่อเนื่องกันมากขึ้น วันแรกของพนักงานใหม่จึงมีเรื่องให้ต้องขอน้อยลงอีกหนึ่งเรื่อง
นำไปใช้กับ Wi-Fi ขององค์กรคุณ
หากองค์กรใช้ Microsoft Entra ID อยู่แล้ว และต้องการนำบัญชีพนักงานมาใช้กับ Wi-Fi ทีม NVK ช่วยวางแนวทางเชื่อมต่อ Portalista ให้เหมาะกับอุปกรณ์เครือข่ายและนโยบายที่มีอยู่ได้ ติดต่อทีม NVK หรือ รู้จัก Portalista เพิ่มเติม
สำหรับผู้ดูแลที่พร้อมตั้งค่า มีคู่มือพร้อมภาพหน้าจอทั้ง ภาษาไทย และ ภาษาอังกฤษ ครอบคลุมการเชื่อม Entra การตั้งค่า Captive Portal และการทดสอบใช้งาน